Domain 6: Overview (Security and Compliance)
@horashidev · 18/11/2026 · 9 phút đọc
#dop-c02 #aws #devops #security&compliance
Domain 6 gồm 3 nhiệm vụ
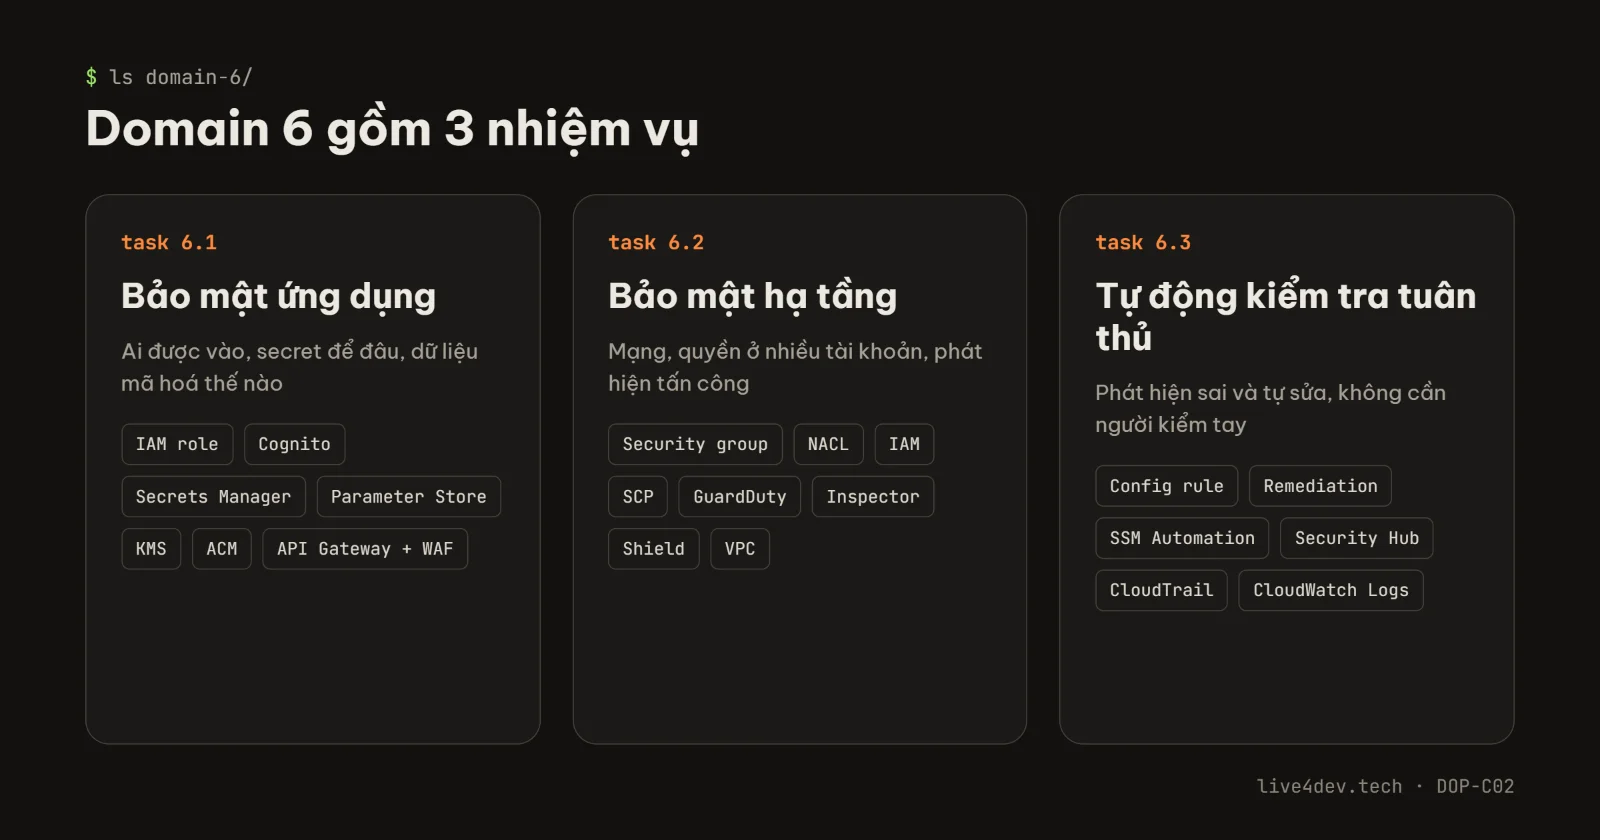
Nếu bạn học theo tài liệu cũ, có thể thấy domain này chia theo kiểu khác (ví dụ "IAM ở quy mô lớn", "giám sát và kiểm toán"). Nội dung gần như giống nhau, chỉ cách nhóm khác. Mình bám theo đề cương đang đăng trên trang AWS.
Điểm chung của cả 3 task: đề DOP không hỏi "dịch vụ X làm gì". Đề hỏi "làm sao cho việc này tự động, ở nhiều tài khoản, với ít công vận hành nhất". Hãy giữ câu đó trong đầu khi đọc mọi câu hỏi của domain này.
Task 6.1: Bảo mật ứng dụng
Danh tính: dùng role, không dùng khoá dài hạn. Ứng dụng chạy trên EC2, Lambda, ECS thì lấy quyền qua IAM role. Đáp án nào bảo "tạo access key rồi lưu vào biến môi trường" gần như luôn sai.
Cognito có hai phần, hay bị nhầm:
- *User pool*: quản lý người dùng của ứng dụng (đăng ký, đăng nhập, MFA), trả về token.
- *Identity pool*: đổi token đó lấy thông tin đăng nhập AWS tạm thời để gọi thẳng dịch vụ AWS, ví dụ upload lên S3.
Ở live4dev, phần đăng nhập và TOTP do backend Rust tự làm. Trên AWS, đó là việc của user pool, có sẵn MFA.
Secrets Manager hay Parameter Store?
| | Secrets Manager | Parameter Store (SecureString) | |---|---|---| | Xoay vòng secret tự động | Có sẵn (dùng Lambda xoay vòng) | Không có sẵn | | Tích hợp xoay vòng với RDS, Redshift... | Có | Không | | Chi phí | Tính phí theo secret | Tier Standard không tính phí lưu trữ | | Dùng khi | Mật khẩu database, API key cần đổi định kỳ | Cấu hình, giá trị ít khi đổi |
Đề hay có cụm "rotate automatically" hoặc "without code changes": gần như chắc chắn là Secrets Manager. Cái secret.key của live4dev nếu lên AWS sẽ nằm ở Secrets Manager và được đọc qua role, không nằm trong file.
Bảo vệ dữ liệu:
- *Lúc lưu trữ (at rest)*: KMS. Cần phân biệt key do AWS quản lý với key do khách hàng quản lý (customer managed key). Chỉ loại sau mới cho bạn tự viết key policy, cấp grant, và dùng chung key giữa nhiều tài khoản.
- *Lúc truyền (in transit)*: TLS, chứng chỉ từ ACM. Một chi tiết hay bị hỏi: chứng chỉ dùng cho CloudFront phải tạo ở Region
us-east-1.
API và trình duyệt: đặt WAF trước API Gateway (hoặc CloudFront, ALB) để chặn SQL injection, bot, giới hạn tốc độ theo IP. Header bảo mật như HSTS, CSP có thể gắn ở CloudFront bằng response headers policy, không cần sửa code. Turnstile của live4dev đóng vai trò gần giống một phần của WAF bot control.
Task 6.2: Bảo mật hạ tầng
Security group và network ACL:
| | Security group | Network ACL | |---|---|---| | Gắn vào | Network interface (máy, Lambda trong VPC...) | Subnet | | Có trạng thái (stateful) | Có, chiều về tự cho qua | Không, phải mở cả chiều về | | Luật | Chỉ có Allow | Có Allow và Deny, xét theo số thứ tự |
Câu hỏi kiểu "chặn một dải IP cụ thể" thì cần network ACL (hoặc WAF), vì security group không có Deny.
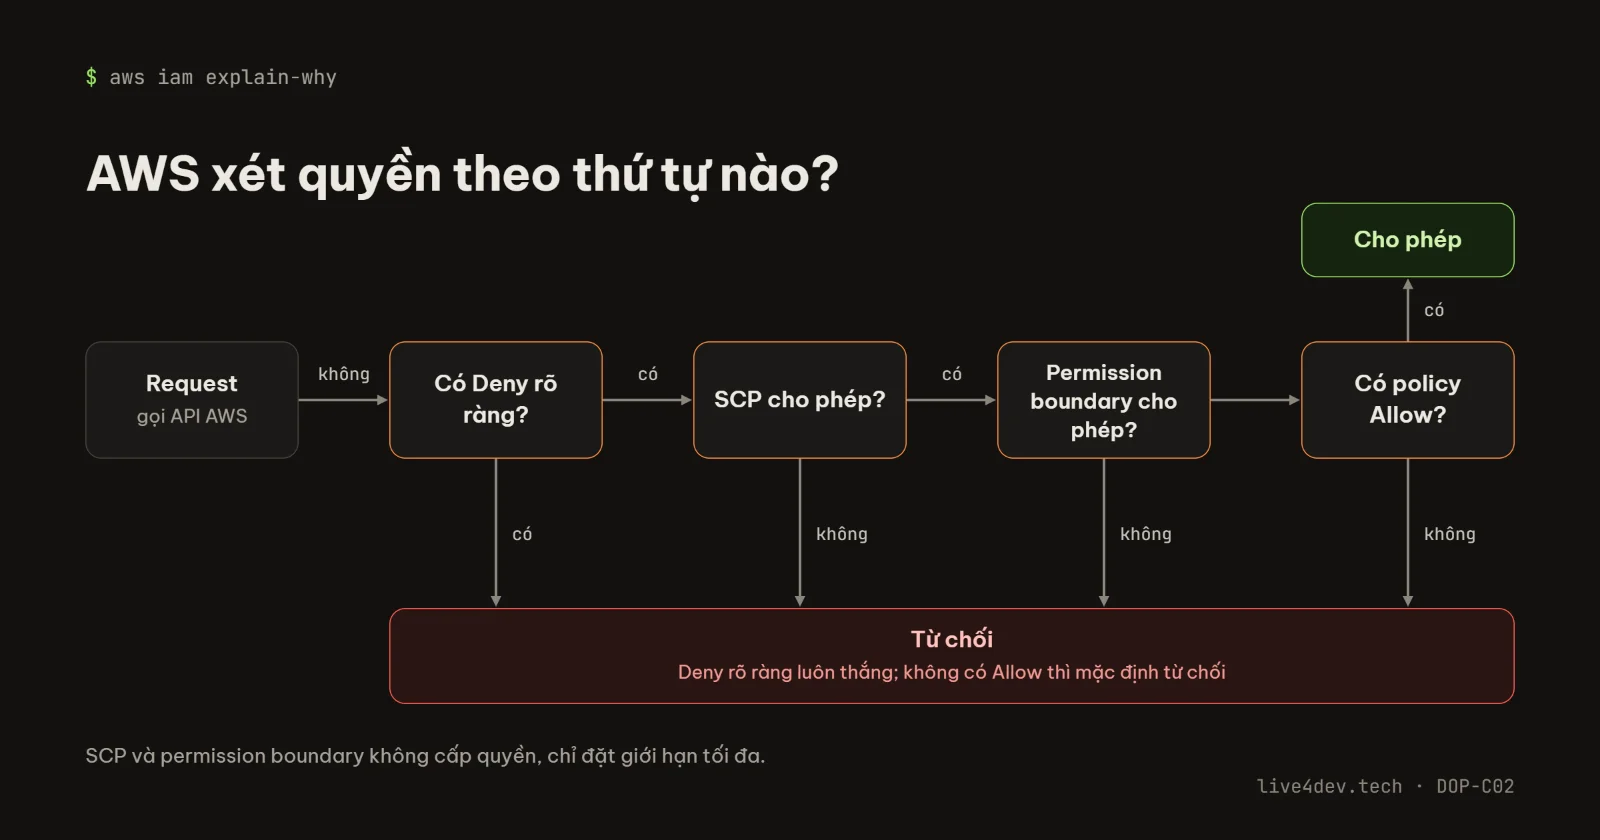
Cách AWS quyết định cho hay không cho một request là phần đáng học kỹ nhất của domain:
- Có một Deny rõ ràng ở bất kỳ đâu thì bị chặn.
- SCP của Organizations đặt giới hạn tối đa cho cả tài khoản. SCP không cấp quyền, chỉ giới hạn. Nó không áp lên tài khoản quản lý (management account).
- Permission boundary đặt giới hạn tối đa cho một user hoặc role.
- Trong phạm vi các giới hạn đó, phải có policy Allow (gắn vào danh tính hoặc vào tài nguyên) thì mới được.
Đề hay cho tình huống "dev được tự tạo role nhưng không được tạo role mạnh hơn mình": đáp án là permission boundary. Còn "cấm cả công ty dùng một Region hoặc tắt CloudTrail": đáp án là SCP.
Phát hiện mối đe doạ:
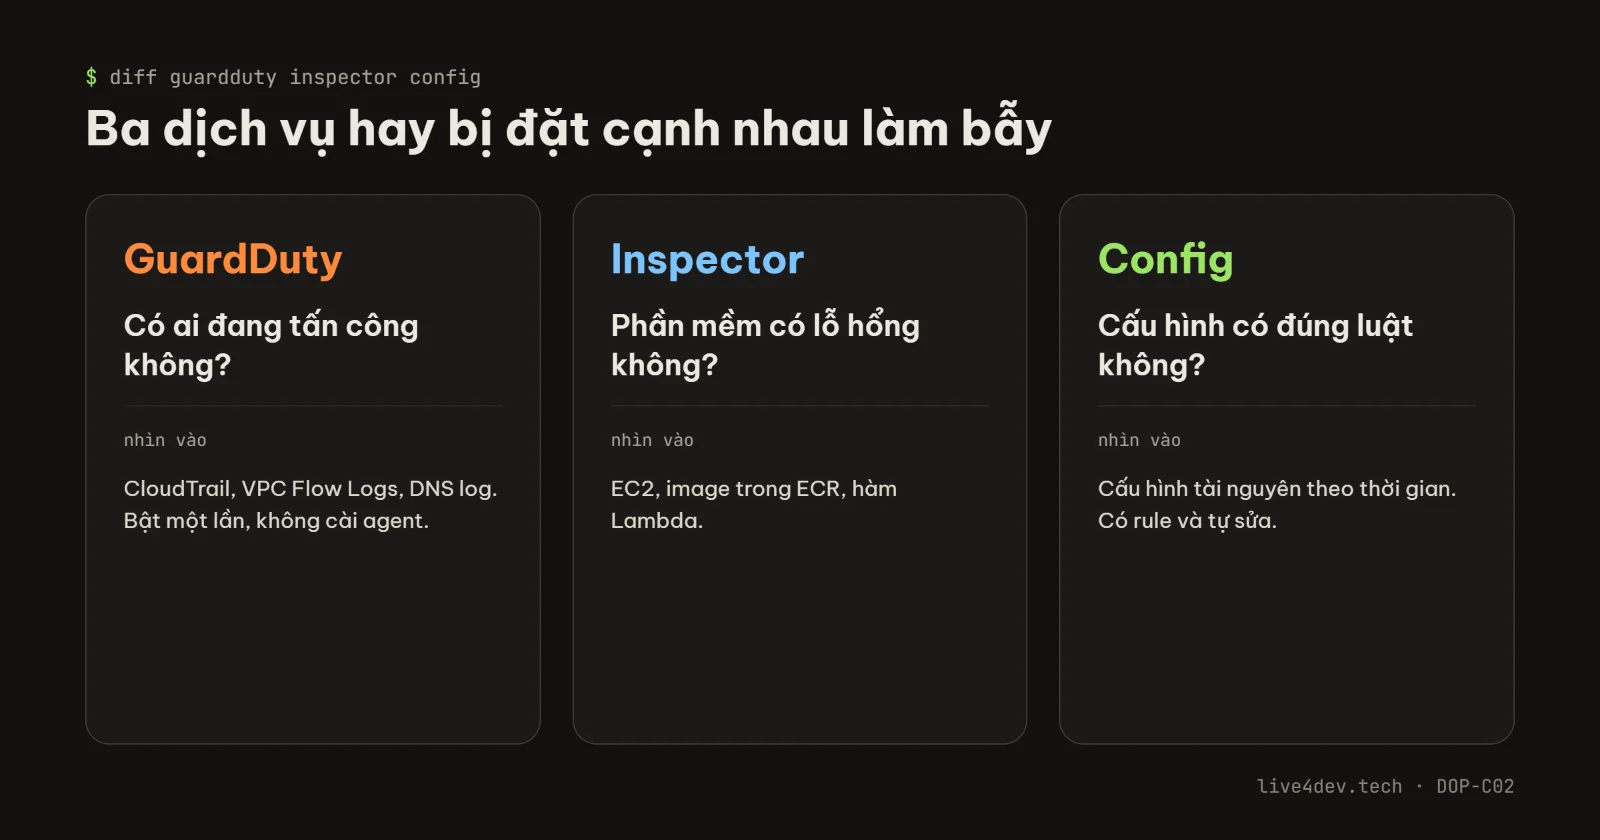
- *GuardDuty*: phân tích CloudTrail, VPC Flow Logs, DNS log để tìm hành vi đáng ngờ (máy đào coin, gọi tới IP độc, khoá bị dùng từ nơi lạ). Bật một lần, không cài agent.
- *Inspector*: quét lỗ hổng phần mềm trên EC2, image trong ECR, Lambda.
- Nhớ cặp này: GuardDuty là "có ai đang tấn công", Inspector là "phần mềm có lỗ hổng không".
Chống tấn công từ chối dịch vụ: Shield Standard tự bật, miễn phí. Shield Advanced trả phí, có đội hỗ trợ DDoS và bảo vệ chi phí khi bị tấn công.
VPC an toàn: máy chạy trong private subnet, truy cập S3 hay DynamoDB qua VPC endpoint thay vì đi ra internet, và vào máy bằng Systems Manager Session Manager thay vì mở cổng SSH. Live4dev đang làm điều tương tự theo kiểu riêng: Cloudflare Tunnel đi từ điện thoại ra, nên điện thoại không mở cổng nào cho internet.
Task 6.3: Tự động kiểm tra bảo mật và tuân thủ
Đây là phần "DevOps" nhất của domain: không dựa vào người kiểm tra tay.
AWS Config:
- Ghi lại cấu hình của tài nguyên theo thời gian.
- *Config rule* kiểm tra tài nguyên có đúng luật không (dùng rule có sẵn của AWS, hoặc tự viết).
- *Conformance pack* gom nhiều rule thành một gói, triển khai cho cả tổ chức.
- *Remediation*: khi tài nguyên sai luật, Config gọi một runbook Systems Manager Automation để sửa, tự động hoặc chờ người bấm.
- *Aggregator*: xem kết quả của nhiều tài khoản, nhiều Region ở một chỗ.
Security Hub, và một thay đổi mới cần biết: từ năm 2025, AWS đổi tên Security Hub cũ thành Security Hub CSPM, và ra mắt một Security Hub mới chuyên gom và liên kết cảnh báo. Phần chạy các bộ tiêu chuẩn như AWS Foundational Security Best Practices hay CIS nằm ở Security Hub CSPM. Đề cương vẫn ghi chung là "Security Hub", nên khi gặp câu hỏi về "chuẩn tuân thủ" hay "gom phát hiện từ GuardDuty, Inspector", bạn hiểu đó là nhóm dịch vụ này.
Mẫu kiến trúc đề rất hay hỏi:
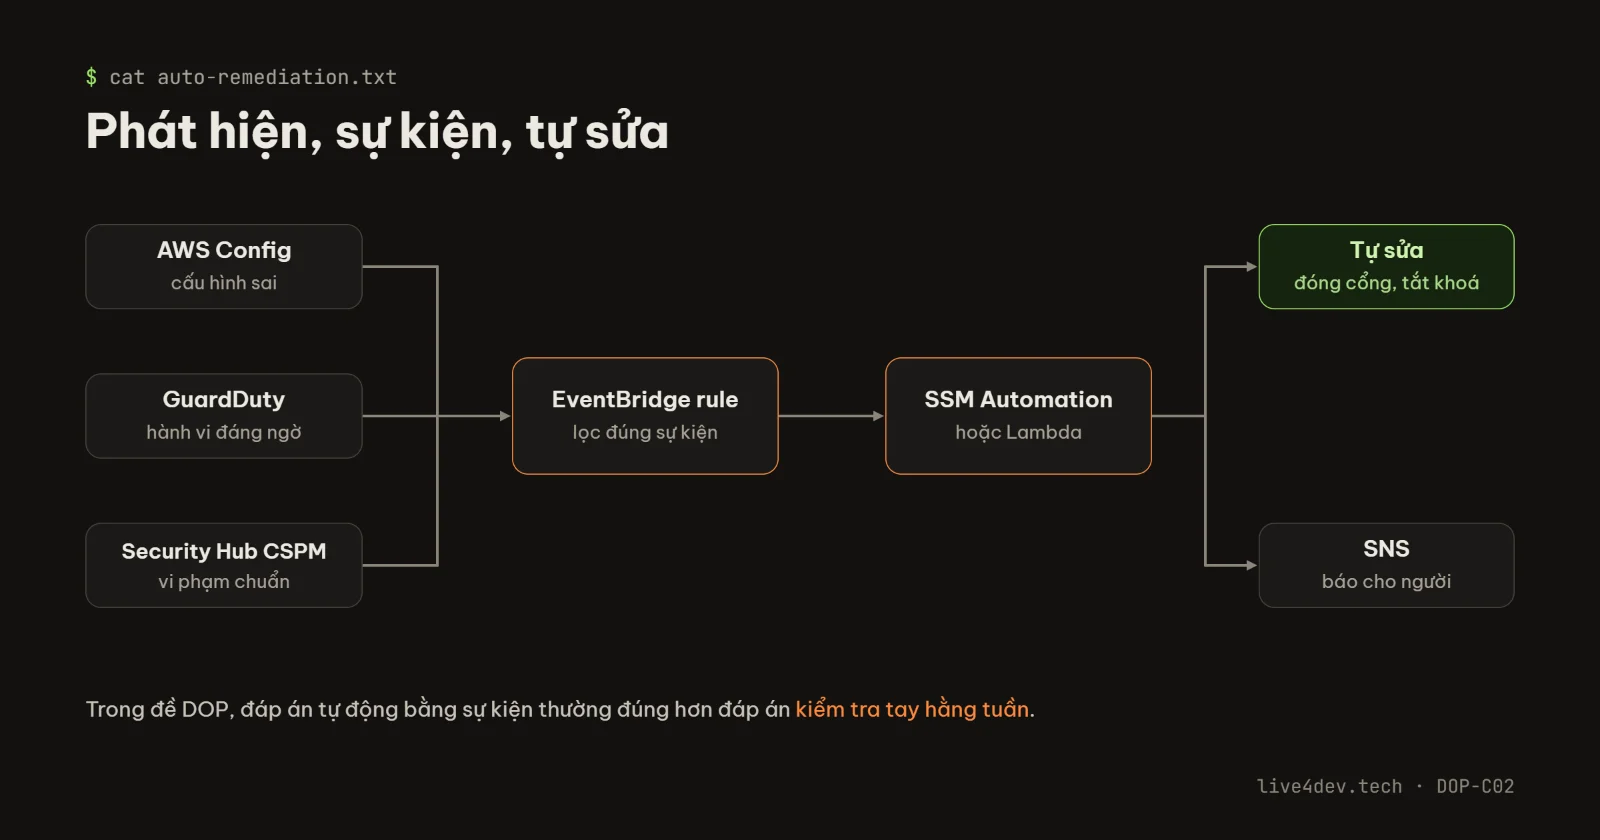
Nếu một đáp án dùng "người kiểm tra hằng tuần" và một đáp án dùng EventBridge kích hoạt tự sửa, đáp án tự động hầu như luôn đúng hơn trong đề DOP.
Ghi log để kiểm toán:
- *CloudTrail*: ghi ai gọi API gì. Dùng một trail cấp tổ chức (organization trail), đổ về một tài khoản log riêng, bật log file validation để biết log có bị sửa không.
- *CloudWatch Logs*: tạo metric filter, ví dụ đếm số lần root đăng nhập, rồi đặt alarm.
Kiểm thử bảo mật: quét lỗ hổng (Inspector) và kiểm thử xâm nhập. Với kiểm thử xâm nhập, đọc chính sách hiện hành của AWS trước khi làm để biết dịch vụ nào được phép kiểm thử và việc nào bị cấm.
Những bẫy mình ghi lại
- SCP không cấp quyền. Thấy đáp án "thêm SCP để cho phép" thì cảnh giác.
- SCP không ảnh hưởng tài khoản quản lý.
- Security group không chặn được một IP cụ thể, vì không có Deny.
- "Xoay vòng mật khẩu tự động" là Secrets Manager, không phải Parameter Store.
- Chứng chỉ ACM cho CloudFront phải ở
us-east-1. - GuardDuty phát hiện hành vi. Inspector tìm lỗ hổng phần mềm. Config kiểm tra cấu hình. Ba dịch vụ này hay được đặt cạnh nhau làm đáp án gây nhiễu.
- Câu nào có "nhiều tài khoản" thì nghĩ ngay tới Organizations: SCP, organization trail, Config aggregator, tài khoản quản trị được uỷ quyền (delegated administrator) cho GuardDuty và Security Hub.
Hai câu hỏi thử
Câu 1. Một công ty có 40 tài khoản AWS trong Organizations. Bộ phận bảo mật muốn mọi bucket S3 mới bị phát hiện ngay nếu cho truy cập công khai, và tự động chặn lại, với ít công vận hành nhất. Làm gì?
- A. Viết script chạy mỗi đêm quét bucket ở từng tài khoản.
- B. Triển khai Config rule kiểm tra bucket công khai bằng conformance pack cho cả tổ chức, gắn remediation chạy SSM Automation để bật chặn truy cập công khai.
- C. Bật GuardDuty ở mọi tài khoản.
- D. Dùng SCP cấp quyền đọc bucket cho đội bảo mật.
<details><summary>Đáp án</summary>
B. Config dùng để kiểm tra cấu hình, conformance pack triển khai cho cả tổ chức, remediation tự sửa. A chạy theo lịch nên không "ngay" và tốn công. C phát hiện hành vi tấn công, không kiểm tra cấu hình bucket. D sai vì SCP không cấp quyền. </details>
Câu 2. Đội phát triển cần tự tạo IAM role cho Lambda của họ, nhưng không được phép tạo role có quyền lớn hơn quyền của chính họ. Cách nào phù hợp nhất?
- A. Gắn SCP chặn
iam:CreateRolecho tài khoản. - B. Cho phép tạo role với điều kiện role mới phải gắn một permission boundary do đội bảo mật định nghĩa.
- C. Dùng network ACL.
- D. Để đội bảo mật tạo role thay họ.
<details><summary>Đáp án</summary>
B. Permission boundary giới hạn quyền tối đa của role mới, nên đội dev vẫn tự làm được mà không vượt quyền. A chặn luôn việc họ cần làm. C không liên quan tới IAM. D đúng về bảo mật nhưng tốn công vận hành, trái tinh thần DevOps. </details>
Tiếp theo trong tuần 3
- Lab: xoay vòng secret tự động với Secrets Manager.
- Lab: Config rule phát hiện cấu hình sai và tự khắc phục bằng SSM Automation.
- Bài: quyền tối thiểu ở quy mô nhiều tài khoản (SCP và permission boundary).
Nguồn
- Đề cương DOP-C02, Domain 6: https://docs.aws.amazon.com/aws-certification/latest/userguide/devops-engineer-professional-02-domain6.html
- Security Hub mới và Security Hub CSPM: https://aws.amazon.com/blogs/security/security-hub-cspm-automation-rule-migration-to-security-hub
- Câu hỏi thường gặp của Security Hub: https://aws.amazon.com/security-hub/faqs/